
Firewall & Netzwerksicherheit
WatchGuard- und Sophos-Firewalls mit Intrusion Prevention, Content-Filter und VPN. Segmentierung des Netzwerks, damit ein befallener Rechner nicht das ganze Unternehmen mitnimmt.
Cybersecurity für den Mittelstand
Firewall, Endpoint-Schutz, geprüfte Backups und ein Notfallplan, der schon einmal getestet wurde. Wir bauen IT-Sicherheit so auf, dass sie im Alltag nicht stört und im Ernstfall trotzdem funktioniert. Wir betreuen die IT-Sicherheit mittelständischer Unternehmen in Köln und Umgebung – von der Firewall über die geprüfte Datensicherung bis zum Notfallplan. Im Ernstfall sind wir aus Köln-Bilderstöckchen schnell bei Ihnen.
Die Lage
Die verbreitetste Fehlannahme im Mittelstand lautet: „Wir sind zu klein, um interessant zu sein.“ Genau das Gegenteil stimmt. Moderne Angriffe sind automatisiert. Sie scannen das Netz nach offenen Zugängen, veralteten Systemen und schwachen Passwörtern – ohne zu prüfen, wie groß das Unternehmen dahinter ist. Wer erreichbar ist, wird angegriffen.
Der Schaden entsteht dabei selten durch die Verschlüsselung selbst, sondern durch das, was danach kommt: Tage ohne Warenwirtschaft, ohne E-Mail, ohne Zugriff auf Kundendaten. Dazu Meldepflichten nach DSGVO, Fragen der Cyberversicherung und Kunden, die wissen wollen, ob ihre Daten betroffen sind.
Wir gehen deshalb von der anderen Seite heran: Nicht „Wie halten wir alle draußen?“, sondern „Was passiert, wenn es doch jemand hineinschafft – und wie schnell sind wir wieder arbeitsfähig?“

Leistungen im Detail
Sicherheit ist kein Produkt, das man einmal kauft. Wir kombinieren technische Maßnahmen, laufende Überwachung und organisatorische Regelungen zu einem Konzept, das zu Ihrer Größe passt.
WatchGuard- und Sophos-Firewalls mit Intrusion Prevention, Content-Filter und VPN. Segmentierung des Netzwerks, damit ein befallener Rechner nicht das ganze Unternehmen mitnimmt.
Moderner Schutz auf jedem Arbeitsplatz und Server – nicht nur signaturbasiert, sondern verhaltensbasiert. Auffälliges Verschlüsselungsverhalten wird gestoppt, bevor es sich ausbreitet.
Sicherungskonzept nach der 3-2-1-Regel mit Veeam, Acronis oder Synology: drei Kopien, zwei Medien, eine außer Haus. Mit regelmäßigen Rücksicherungstests statt blindem Vertrauen.
Ein durchgespielter Wiederanlaufplan mit definierten Zielwerten für Wiederherstellungszeit und maximalen Datenverlust. Wir wissen vorher, wie lange es dauert – nicht erst im Ernstfall.
Spam- und Phishing-Filter, Anhangsprüfung, SPF-, DKIM- und DMARC-Einrichtung. Damit gefälschte Absender in Ihrem Namen keine Rechnungen mehr an Ihre Kunden schicken.
Schulung Ihrer Mitarbeiter an realistischen Beispielen, Mehr-Faktor-Authentifizierung, Passwortmanagement und ein Berechtigungskonzept nach dem Prinzip der minimalen Rechte.
Ransomware
Ein Verschlüsselungsangriff kostet mittelständische Betriebe im Schnitt mehrere Tage Stillstand. Nicht die Technik entscheidet über die Dauer, sondern die Vorbereitung. Diese sechs Punkte bestimmen, ob Sie am nächsten Morgen weiterarbeiten oder eine Woche verlieren.
NIS-2
Die europäische NIS-2-Richtlinie erweitert den Kreis der Unternehmen mit Pflichten zur Cybersicherheit erheblich. Viele Betriebe sind nicht direkt betroffen – bekommen die Anforderungen aber über ihre Auftraggeber weitergereicht. Drei Fragen klären, wo Sie stehen.
Maßgeblich sind Branche und Größe. Betroffen sind unter anderem Energie, Verkehr, Gesundheit, Wasser, digitale Infrastruktur, IT-Dienstleistung, Post, Abfall, Chemie, Lebensmittel und verarbeitendes Gewerbe – jeweils ab 50 Beschäftigten oder 10 Mio. Euro Jahresumsatz.
Das ist der häufigere Fall. Betroffene Unternehmen müssen die Sicherheit ihrer Lieferanten mitberücksichtigen und geben die Anforderungen vertraglich weiter. Wer als Zulieferer, Dienstleister oder Handwerksbetrieb für einen betroffenen Kunden arbeitet, bekommt Fragebögen und Vertragsklauseln.
Gefordert sind ein Risikomanagement, Vorfallsbehandlung mit Meldewegen, Notfall- und Backup-Konzepte, Sicherheit in der Lieferkette, Zugriffskontrolle mit Mehr-Faktor-Anmeldung sowie Schulungen. Die Geschäftsleitung haftet persönlich für die Umsetzung.
Ehrlich gesagt: Der größte Teil dessen, was NIS-2 verlangt, ist gute IT-Praxis – geprüfte Backups, Mehr-Faktor-Anmeldung, aktuelle Systeme, geregelte Zugriffe, ein Notfallplan. Wer das ohnehin betreibt, muss vor allem dokumentieren, was er tut. Genau daran scheitert es im Mittelstand am häufigsten, nicht an der Technik.
Wir sagen Ihnen in einem Gespräch, ob Sie betroffen sind, und wenn ja, welche drei Dinge zuerst anzupacken sind. Ohne Panikmache und ohne ein Projekt daraus zu machen, das Sie nicht brauchen.
So arbeiten wir
Wir fangen nicht mit dem Verkauf von Technik an, sondern mit einer ehrlichen Bestandsaufnahme.
Wir prüfen Firewall, Backups, Endpoint-Schutz, Berechtigungen, Patch-Stand und Angriffsfläche von außen. Sie erhalten einen verständlichen Bericht mit priorisierten Befunden.
Nicht alles muss sofort gelöst werden. Wir sortieren nach Eintrittswahrscheinlichkeit und Schadenshöhe und sagen klar, was diese Woche und was dieses Jahr dran ist.
Technische Maßnahmen einrichten, Backups neu aufsetzen, Rechte bereinigen, Notfallplan schreiben. In abgestimmten Fenstern, ohne Ihren Betrieb zu unterbrechen.
Laufendes Monitoring, monatliche Backup-Tests, regelmäßige Überprüfung des Patch-Stands – und ein Notfallplan, der mindestens einmal jährlich durchgespielt wird.
Unser Prüfwerkzeug
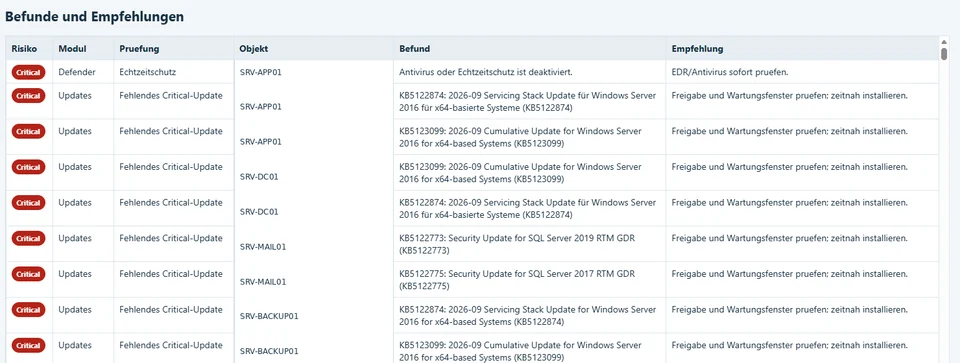
Den Sicherheits-Check machen wir nicht mit einer Checkliste im Kopf, sondern mit eigener Software. Security Audit Pro liest die Windows-Umgebung aus – Clients und Server, Active Directory, Exchange, Updates, Defender, Netzwerk und Backup – und ordnet jeden Fund einer Risikostufe, einem Modul, einem Prüfpunkt und einem Objekt zu. Wir haben das Werkzeug selbst gebaut; es läuft inzwischen in der sechzehnten Fassung.
Der Nutzen liegt in der Wiederholbarkeit. Zwei Prüfungen desselben Netzwerks kommen zum selben Ergebnis – auch dann, wenn ein halbes Jahr dazwischenliegt und ein anderer Kollege sie durchführt. Sie bekommen am Ende keine Sammlung von Beobachtungen, sondern eine nach Dringlichkeit sortierte Liste, zu jedem Punkt den technischen Nachweis und eine Empfehlung.
Die Prüfung ist rein lesend: Es wird nichts verändert und nichts installiert, was danach bleibt. Alle Ansichten des Werkzeugs im Überblick.
Warum INFONET
Konzernlösungen scheitern im Mittelstand nicht an der Technik, sondern daran, dass sie niemand betreiben kann. Wir bauen, was Sie auch im Alltag tragen können.
Kostenloser IT-Sicherheits-Check
In rund 60 Minuten prüfen wir die wichtigsten Punkte Ihrer Sicherheitslage und sagen Ihnen, wo die drei größten Risiken liegen. Vor Ort oder remote, ohne Kosten und ohne Verpflichtung.
Häufige Fragen
Beides ist notwendig, aber allein nicht ausreichend. Ein klassischer Virenscanner erkennt Bekanntes; moderne Angriffe nutzen bewusst neue oder legitime Werkzeuge. Entscheidend sind zusätzlich: geprüfte Backups außerhalb des Netzwerks, Mehr-Faktor-Authentifizierung, aktuelle Systeme, ein Berechtigungskonzept und sensibilisierte Mitarbeiter. Genau diese Punkte prüfen wir im Sicherheits-Check.
Drei Kopien Ihrer Daten, gespeichert auf zwei unterschiedlichen Medientypen, davon eine Kopie außerhalb des Standorts. Ergänzend arbeiten wir mit unveränderlichen Sicherungen (Immutable Backups), die auch mit gestohlenen Administrationsrechten nicht gelöscht oder verschlüsselt werden können. Das ist der wirksamste Einzelschutz gegen Ransomware.
Die NIS-2-Richtlinie erfasst direkt vor allem größere Unternehmen in bestimmten Sektoren. Viele kleinere Betriebe sind aber indirekt betroffen, weil Auftraggeber die Anforderungen vertraglich in ihre Lieferkette weitergeben. Wir prüfen Ihre konkrete Situation und setzen die Maßnahmen so um, dass Sie sie gegenüber Kunden und Prüfern nachweisen können.
Das hängt fast ausschließlich von der Vorbereitung ab, nicht vom Angriff. Mit geprüften, unveränderlichen Sicherungen und einer dokumentierten Reihenfolge bekommen wir die zentralen Systeme in der Regel innerhalb eines Arbeitstages zurück, die vollständige Umgebung in wenigen Tagen. Ohne diese Vorbereitung reden wir über ein bis zwei Wochen – und über die Frage, welche Daten unwiederbringlich fehlen.
Deshalb ermitteln wir diese Zeit mit Ihnen vorher, statt sie im Ernstfall herauszufinden.
Direkt betroffen sind Sie mit 30 Beschäftigten in aller Regel nicht – die Schwelle liegt bei 50 Beschäftigten oder 10 Millionen Euro Jahresumsatz in einer der genannten Branchen. Indirekt kann es Sie trotzdem treffen: Betroffene Unternehmen müssen die Sicherheit ihrer Lieferkette mitverantworten und geben die Anforderungen an ihre Dienstleister und Zulieferer weiter.
Wenn Sie also für ein Krankenhaus, einen Energieversorger oder einen größeren Industriebetrieb arbeiten, kommen die Fragebögen. Wir prüfen das in einem Gespräch und halten das Ergebnis schriftlich fest – das allein ist schon eine Antwort, die Sie Ihrem Auftraggeber vorlegen können.
Rufen Sie uns an. Wichtig ist dann die richtige Reihenfolge: betroffene Systeme isolieren statt sofort neu starten, Beweise sichern, den Schaden eingrenzen und erst danach kontrolliert wiederherstellen. Parallel sind Meldepflichten nach DSGVO und gegenüber der Cyberversicherung zu prüfen. Wir begleiten diesen Ablauf und übernehmen die technische Seite.
Kritische Systeme prüfen wir monatlich durch eine testweise Rücksicherung, mindestens einmal jährlich spielen wir einen kompletten Wiederanlauf durch. Nur so kennen Sie Ihre tatsächliche Wiederherstellungszeit. Eine Sicherung, die nie zurückgespielt wurde, ist eine Annahme – keine Absicherung.
Ja. Der überwiegende Teil erfolgreicher Angriffe beginnt mit einer E-Mail, die jemand geöffnet hat. Wir führen praxisnahe Sensibilisierungen an echten Beispielen aus Ihrer Branche durch – kurz, verständlich und ohne erhobenen Zeigefinger. Auf Wunsch ergänzt um simulierte Phishing-Kampagnen zur Erfolgsmessung.
Bei einer Firewall bezahlen Sie zwei Dinge, und das zweite wird regelmäßig vergessen: das Gerät und die Lizenz für die Schutzfunktionen. Ohne gültige Lizenz arbeitet eine Firewall weiter, bekommt aber keine neuen Signaturen und keine Sicherheitsupdates mehr – sie wird dann selbst zum Risiko.
Der Preis richtet sich nach Durchsatz, Zahl der Nutzer und den benötigten Funktionen. Ein Betrieb mit fünfzehn Arbeitsplätzen und einer Leitung braucht ein anderes Gerät als einer mit zwei Standorten und dreißig Heimarbeitsplätzen über VPN.
Rechnen Sie in jedem Angebot mit: Gerät, Lizenz über die geplante Laufzeit, Einrichtung, Regelwerkspflege und Herstellerwartung für den Austausch im Schadensfall.
Kein einzelnes Produkt, sondern eine Kette. Virenschutz allein reicht nicht, weil moderne Verschlüsselungsangriffe nicht über eine bekannte Datei kommen, sondern über gestohlene Zugangsdaten und über Lücken, die noch niemand kennt.
Was tatsächlich schützt: getrennte Berechtigungen, damit sich ein übernommenes Konto nicht durch das ganze Haus arbeitet. Zwei-Faktor-Anmeldung. Zeitnahe Updates. Erkennung ungewöhnlichen Verhaltens statt nur bekannter Schädlinge. Und eine Sicherung, die vom betroffenen System aus nicht gelöscht werden kann.
Der letzte Punkt entscheidet über den Ernstfall. Alles davor verringert die Wahrscheinlichkeit – die unveränderbare Sicherung bestimmt, ob Sie in zwei Tagen wieder arbeiten oder in zwei Wochen.
Das Lösegeld ist selten der größte Posten. Teurer sind der Stillstand, die Wiederherstellung, die Meldepflichten gegenüber Behörden und Kunden, die rechtliche Begleitung und der Vertrauensverlust bei Auftraggebern.
Rechnen Sie für Ihren Betrieb aus, was ein Tag ohne funktionierende IT kostet – Löhne, ausgefallene Aufträge, Vertragsstrafen. Diese Zahl ist der ehrliche Maßstab dafür, was Vorbeugung wert sein darf.
Laufender Betrieb, Monitoring und Support – die Basis, auf der Sicherheit überhaupt erst funktioniert.
Mehr erfahrenServer, Netzwerk und Cloud so aufgebaut, dass Segmentierung und Ausfallsicherheit von Anfang an mitgedacht sind.
Mehr erfahrenDatenschutz, Verzeichnis von Verarbeitungstätigkeiten und technisch-organisatorische Maßnahmen.
Mehr erfahrenMehr-Faktor-Anmeldung, Phishing-Schutz und eine Sicherung unabhängig von Microsoft.
Mehr erfahrenKunden
Ob gezielter Einzeleinsatz oder langjährige Partnerschaft: Wenn es in der IT auf Präzision und Verlässlichkeit ankommt, vertrauen namhafte Größen aus Handel, Luftfahrt, Industrie, Medizintechnik, Logistik und der Eventbranche auf unsere Expertise. Ein Auszug aus unserer Referenzliste:

REWE

Lufthansa Systems

RTL

Circus Roncalli

Fluke

Tektronix

Ewals Cargo Care

emeis Fachklinik Bensberg

pfm medical

Guett-Dern

Hans Jungblut

Intercom

Von Borries & Partner

TUNA FOOD

Morawitzky
Zum Weiterlesen
Ausführliche Antworten und echte Projekte aus unserer Arbeit – kostenlos und ohne Anmeldung.
Fallstudie
Wie eine offene Berechtigungsstruktur entsteht und wie sie sich schließen lässt.
LesenRatgeber
Was eine Datensicherung wirklich leisten muss.
LesenRatgeber
Ein Wiederherstellungstest, der in zwei Stunden durchführbar ist.
LesenRatgeber
Prüfung in drei Schritten – mit Betroffenheitswerkzeug.
LesenRatgeber
Sechs Merkmale, die immer stimmen – und was nach einem Klick zu tun ist.
LesenKostenloses Erstgespräch
Die meisten Unternehmen kennen die Antwort erst im Ernstfall. Wir finden sie vorher heraus – im kostenlosen Sicherheits-Check.
0221 984300-0Zentrale und Support-Hotline
[email protected]Antwort innerhalb von 4 Stunden an Werktagen
Robert-Perthel-Straße 7250739 Köln – Bilderstöckchen
Mo–Fr 09:00–18:00 UhrNotfallsupport nach Vereinbarung auch außerhalb
Diese Website funktioniert ohne Cookies, ohne Tracking und ohne Werbenetzwerke. Für eine einzelne Zusatzfunktion binden wir Inhalte eines fremden Anbieters ein. Dabei wird Ihre IP-Adresse dorthin übertragen – das geschieht nur, wenn Sie es erlauben.